



Trung tâm An toàn thông tin thuộc Công ty Cổ phần Dịch vụ An toàn thông tin Thành phố Hồ Chí Minh (HISSC) đưa ra cảnh báo khẩn cấp về một dòng phần mềm độc hại tiên tiến trên hệ điều hành di động mang tên mã độc Android BTMOB. Dòng mã độc này hiện đang được cung cấp theo mô hình Phần mềm độc hại như một dịch vụ (Malware-as-a-Service – MaaS) trên mạng clearweb và các hội nhóm Telegram kín với mức giá thuê lên tới 700 USD/tháng hoặc 5.000 USD cho giấy phép vĩnh viễn.
Cơ chế hoạt động và tính năng nguy hiểm của mã độc Android BTMOB
Mối đe dọa lớn nhất từ mã độc Android BTMOB nằm ở bộ công cụ APK builder trực quan đi kèm. Bộ công cụ này cho phép các tác nhân đe dọa (threat actors) dù không có kỹ năng lập trình vẫn dễ dàng tùy chỉnh payload theo các kịch bản lừa đảo phishing riêng biệt nhằm tối ưu tỷ lệ cài đặt thành công. Kẻ tấn công có thể tùy chọn các quyền mà ứng dụng độc hại sẽ yêu cầu khi cài đặt, hoặc cấu hình ẩn biểu tượng ứng dụng nhằm mục đích chiếm quyền điều khiển điện thoại và ngăn cản việc gỡ bỏ của nạn nhân.
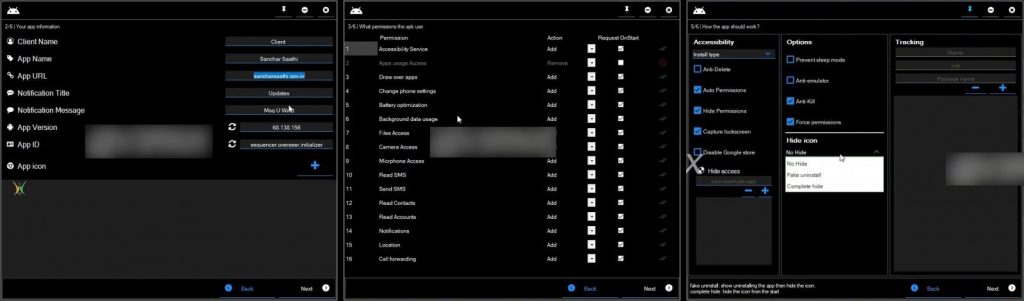
Hình 1: BTMOB’s payload builder
Nạn nhân thường bị điều hướng từ các trang web giả mạo dịch vụ streaming, nền tảng đào tiền mã hóa hoặc giả mạo cơ quan chính phủ sang các cổng tải ứng dụng lừa đảo có giao diện giống hệt Google Play Store để tải về tệp tin APK nhiễm độc.
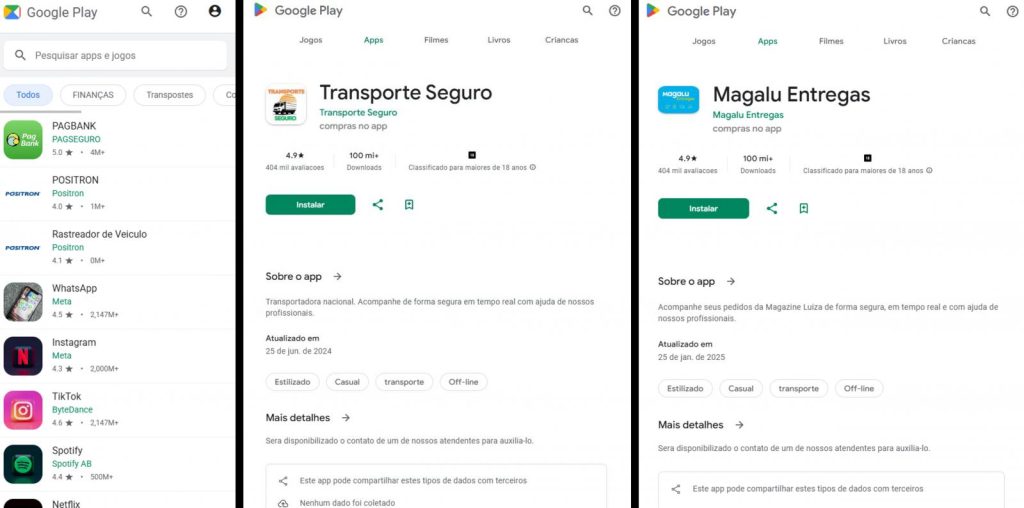
Hình 2: Fake Google Play
Sau khi cài đặt thành công, mã độc Android BTMOB lạm dụng Android Accessibility Services (Dịch vụ Trợ năng) để tự động cấp các quyền hệ thống nâng cao mà không cần người dùng tương tác thêm. Từ thời điểm này, tin tặc hoàn toàn thực hiện được các hành vi lừa đảo phishing và kiểm soát thiết bị diện rộng bao gồm:
- Đánh cắp các dữ liệu nhạy cảm cụ thể trên thiết bị.
- Chụp ảnh màn hình điện thoại theo thời gian thực.
- Can thiệp, chặn và thay đổi thông tin các giao dịch tài chính, ngân hàng.
- Cung cấp giao diện để tin tặc chiếm quyền điều khiển điện thoại từ xa.
Giải pháp bảo vệ an toàn thông tin di động trước BTMOB
Do khả năng thay đổi và tạo mới payload của mã độc Android BTMOB rất nhanh chóng, các giải pháp phòng thủ dựa trên một lớp bảo mật tĩnh có thể bị suy giảm hiệu quả. Để đảm bảo an toàn thông tin di động, chuyên gia HISSC khuyến nghị người dùng tuân thủ các nguyên tắc sau:
- Chỉ cài đặt ứng dụng từ các nguồn chính thống duy nhất là Google Play Store. Không tải APK từ các đường link lạ, website không rõ nguồn gốc hoặc các kho ứng dụng của bên thứ ba.
- Kích hoạt và duy trì sử dụng tính năng quét bảo mật tự động Play Protect thường xuyên trên thiết bị để hệ thống kịp thời phát hiện và ngăn chặn các hành vi can thiệp sâu.
- Cần kiểm tra kỹ lưỡng danh mục ứng dụng trên máy, đặc biệt chú ý đến những ứng dụng có dấu hiệu ẩn mình. Tiến hành rà soát kỹ quyền Accessibility Services (Trợ năng) và thực hiện thu hồi ngay lập tức đối với bất kỳ ứng dụng nào nếu thấy không thực sự cần thiết hoặc không thuộc diện đáng tin cậy.
Nguồn: Bleeping computer


