



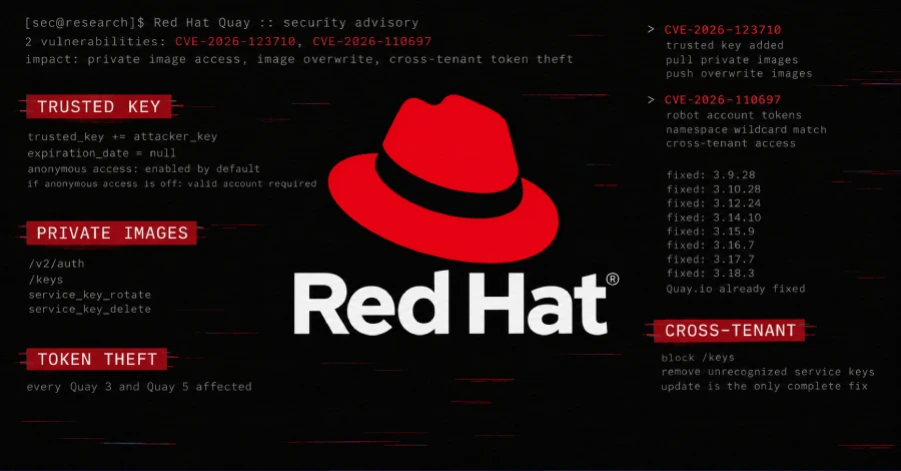
Trong kiến trúc phát triển phần mềm hiện đại, container registry là kho lưu trữ trung tâm quyết định sự an toàn của toàn bộ quy trình triển khai ứng dụng. Tuy nhiên, Red Hat vừa phát đi cảnh báo khẩn cấp về hai lỗ hổng Red Hat Quay ở mức độ nghiêm trọng gần như tuyệt đối, cho phép kẻ tấn công chiếm quyền truy cập trái phép, đánh cắp dữ liệu nhạy cảm và chèn mã độc trực tiếp vào các quy trình CI/CD của doanh nghiệp.
1. Phân Tích Hai Lỗ Hổng Red Hat Quay (CVSS 9.8 & 9.9)
Hai điểm yếu này được phát hiện bởi chuyên gia Dave O’Connor của Red Hat và ảnh hưởng đến toàn bộ các phiên bản Quay 3 và Quay 5 (bao gồm bản cài đặt độc lập, Quay triển khai qua Quay Operator trên OpenShift và mirror registry cho Red Hat OpenShift). Đáng chú ý, logic gây lỗi của lỗ hổng đầu tiên đã tồn tại ngay từ bản commit công khai đầu tiên của phần mềm.
Lỗ hổng cấy khóa tin cậy vĩnh viễn: CVE-2026-123710 (CVSS 9.8)
Cơ chế khai thác: Quay sử dụng các khóa tin cậy (trusted keys) để ký mã thông báo truy cập (access token) cho phép đẩy (push) và kéo (pull) image. Tuy nhiên, máy chủ khóa (key server) của Quay lại thiếu bước kiểm tra xem token gửi yêu cầu thay thế khóa có được cấp đúng mục đích xoay vòng khóa (key rotation) hay không.
Hậu quả nghiêm trọng: Kẻ tấn công chỉ cần lấy một token ẩn danh từ điểm cuối
/v2/auth(hoặc dùng tài khoản thông thường nếu chế độ ẩn danh bị tắt) để tự thêm khóa riêng của chúng vào danh sách tin cậy mà không có ngày hết hạn. Với khóa này, hacker có thể đọc toàn bộ container image riêng tư, đánh cắp thông tin xác thực bên trong, ghi đè mã độc lên image hoặc xóa bỏ khóa hợp lệ khiến hệ thống bị gián đoạn. Khóa độc hại này vẫn tồn tại ngay cả khi khởi động lại máy chủ hoặc đổi mật khẩu.
Lỗ hổng SQL LIKE đánh cắp tài khoản robot: CVE-2026-110697 (CVSS 9.9)
Cơ chế khai thác: Lỗi nằm ở đoạn mã liệt kê tài khoản robot khi xây dựng truy vấn
SQL LIKEtừ tên không gian tên (namespace) mà không xử lý ký tự đại diện (wildcard). Trong SQL, dấu gạch dưới (_) đại diện cho bất kỳ ký tự đơn lẻ nào.Hậu quả nghiêm trọng: Một người dùng thông thường chỉ cần tạo một namespace chứa dấu gạch dưới ở vị trí thích hợp là có thể khớp với namespace của đối tượng thuê (tenant) khác, từ đó thu về danh sách tài khoản robot kèm theo token đã giải mã của nạn nhân. Ở các hệ thống tích hợp Quay với OpenShift, thông tin này cho phép kẻ tấn công chèn trực tiếp container chứa mã độc vào đường ống CI/CD.
2. Hướng Dẫn Khắc Phục Và Giảm Thiểu Rủi Ro Khẩn Cấp
Red Hat đã phát hành các bản dựng (build) vá lỗi cho 8 nhánh Quay 3 (nền tảng Quay.io cũng đã được cập nhật). Nhà sản xuất nhấn mạnh việc chỉ tắt quyền truy cập ẩn danh hoàn toàn không thể bảo vệ hệ thống. Quản trị viên cần thực hiện ngay các biện pháp sau:
Đối với lỗ hổng CVE-2026-123710:
Chặn truy cập từ lớp mạng: Tại proxy hoặc bộ cân bằng tải (load balancer), lập tức chặn mọi truy cập vào điểm cuối
/keystừ bên ngoài, chỉ cho phép các thành phần nội bộ đáng tin cậy kết nối.Rà soát nhật ký hệ thống: Kiểm tra audit logs để tìm kiếm các sự kiện
service_key_rotatevàservice_key_deletecó giá trịexpiration_datebằngnull.Loại bỏ khóa lạ: Xóa ngay lập tức bất kỳ khóa dịch vụ (service key) nào không rõ nguồn gốc đã được phê duyệt.
Cập nhật phiên bản mới: Cài đặt bản vá chính thức. Nếu chưa nâng cấp, kẻ tấn công vẫn có thể tiếp tục cấy khóa mới sau khi bạn vừa xóa khóa cũ.
Đối với lỗ hổng CVE-2026-110697:
Giải pháp triệt để: Nâng cấp hệ thống lên một trong tám bản phát hành đã được vá lỗi.
Biện pháp tạm thời: Giới hạn chặt chẽ quyền tạo tổ chức (organization) hoặc namespace có chứa dấu gạch dưới (
_); tiến hành xoay vòng lại toàn bộ token robot cho các namespace có nguy cơ trùng khớp; đồng thời giám sát chặt chẽ các hành vi pull/push bất thường từ tài khoản tự động.
Nguồn: The Hacker News


