



Cơ quan An ninh Cơ sở hạ tầng và An ninh mạng Hoa Kỳ (CISA) vừa đưa ra cảnh báo khẩn cấp, hối thúc các đội ngũ an ninh mạng ngay lập tức khắc phục lỗ hổng zero-day nguy hiểm trên thiết bị Ivanti Connect Secure (ICS). Lỗ hổng này đã bị các nhóm tin tặc gia tăng khai thác trong thực tế từ ít nhất là ngày 01/10/2026.
1. Mức Độ Nguy Hiểm Của Lỗ Hổng Ivanti Connect Secure (CVE-2026-104935)
Lỗ hổng mang mã định danh CVE-2026-104935 được xếp vào mức độ nghiêm trọng cao do khả năng ảnh hưởng rộng lớn đến các hệ thống mạng doanh nghiệp.
Bản chất kỹ thuật: Đây là lỗ hổng qua mặt xác thực (Authentication Bypass). Kẻ tấn công từ xa không cần quyền truy cập vẫn có thể thực thi các lệnh tùy ý trên hệ thống Ivanti mục tiêu.
Đặc tính khai thác: Cuộc tấn công có độ phức tạp thấp và hoàn toàn không yêu cầu người dùng tương tác.
Phiên bản cập nhật khẩn cấp: Hãng Ivanti đã phát hành các bản vá gồm ICS 22.8R2.5, 25.1.3.0, 25.1.3.1 và 25.1.1.2, đồng thời yêu cầu khách hàng “hành động ngay lập tức” để ngăn chặn nguy cơ bị xâm nhập.
2. Chi Tiết Chuỗi Tấn Công Thực Tế Và Thiệt hại
Theo phân tích từ công ty an ninh mạng Volexity, nhóm đe dọa UTA0576 đã kết hợp CVE-2026-104935 với 2 lỗ hổng khác để tạo thành một chuỗi khai thác (exploit chain) hoàn chỉnh, giúp chiếm quyền thực thi mã ở cấp độ Root mà không cần xác thực.
Các hành vi xâm phạm sau khai thác:
Đánh cắp hạ tầng Active Directory: Kẻ tấn công tập trung thu thập thông tin xác thực và dữ liệu nhạy cảm trong hệ thống.
Trích xuất khóa bảo mật: Thu thập mật khẩu LAPS (Local Administrator Password Solution) và khóa khôi phục BitLocker.
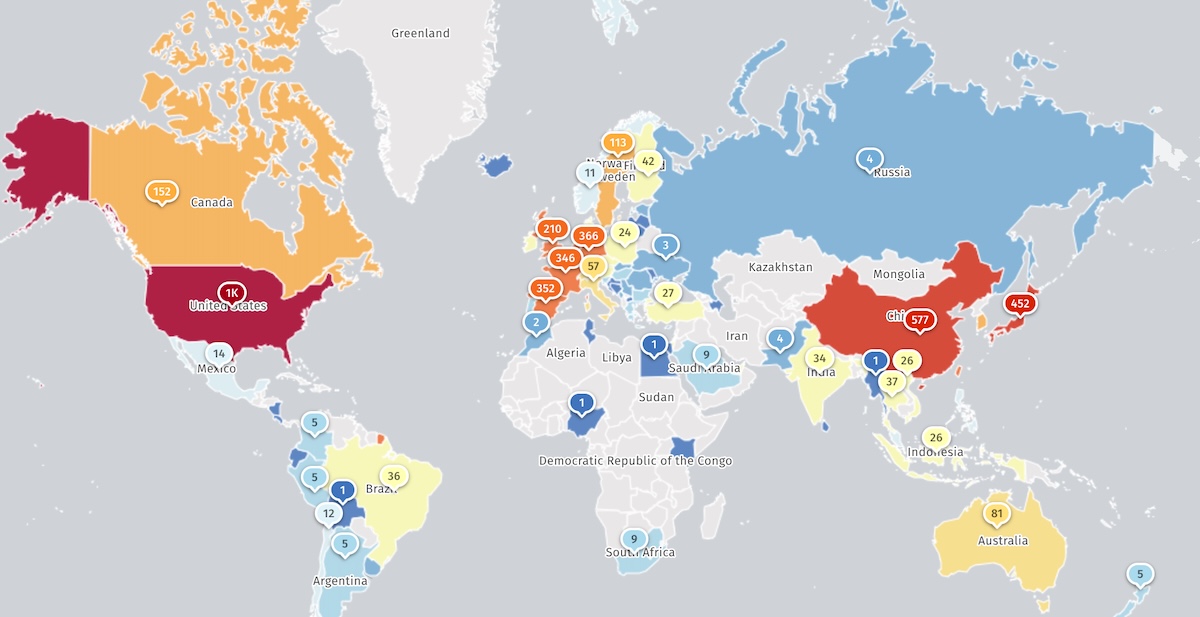
Phạm vi ảnh hưởng: Thống kê từ hệ thống giám sát Shadowserver ghi nhận hiện có hơn 5.600 máy chủ Ivanti Connect Secure đang mở công khai trên Internet có nguy cơ trở thành mục tiêu tấn công.
Các máy chủ chạy Ivanti Connect Secure lộ diện trên Internet (theo số liệu từ Shadowserver)
3. Yêu Cầu Từ CISA Và Quy Trình Khắc Phục Khẩn Cấp
Trước tình hình khai thác diễn ra phức tạp, CISA đã bổ sung CVE-2026-104935 vào danh mục KEV (Known Exploited Vulnerabilities) và yêu cầu các cơ quan liên bang Hoa Kỳ bắt buộc phải hoàn tất việc vá lỗi theo Chỉ thị Vận hành Ràng buộc 26-04.
Quy trình 4 bước xử lý khi phát hiện thiết bị ICS bị xâm phạm:
[1. Sao lưu cấu hình] ──► [2. Khôi phục cài đặt gốc & Nâng cấp]
                                        │
[4. Đặt lại toàn bộ Mật khẩu/Khóa] ◄─── [3. Nạp lại cấu hình sao lưu]
Bước 1 (Sao lưu): Thực hiện tạo một bản sao lưu cấu hình (Configuration Backup) của thiết bị hiện tại.
Bước 2 (Khôi phục & Nâng cấp): Thực hiện khôi phục cài đặt gốc (Factory Reset) và nâng cấp thiết bị lên phiên bản vá lỗi mới nhất. (Đối với hệ thống ảo/đám mây, tiến hành dựng lại máy ảo mới và nâng cấp).
Bước 3 (Khôi phục cấu hình): Tải lại bản sao lưu cấu hình đã thực hiện ở Bước 1.
Bước 4 (Tái thiết lập bảo mật): Đặt lại toàn bộ mật khẩu (tài khoản miền, quản trị viên, tài khoản cục bộ); thu hồi và cấp mới tất cả chứng chỉ; đặt lại khóa API và thông tin xác thực máy chủ cấp phép.
4. Giải Pháp Bảo Vệ Hạ Tầng Doanh Nghiệp Từ HISSC
Để chủ động phòng ngừa các nguy cơ từ lỗ hổng zero-day và đảm bảo an toàn cho các thiết bị truy cập từ xa như Ivanti Connect Secure, Trung tâm An toàn thông tin HISSC cung cấp các giải pháp chuyên sâu:
Dịch vụ Kiểm tra, Đánh giá ATTT (Penetration Testing): Phát hiện sớm các lỗ hổng chưa được vá, điểm yếu cấu hình trên hệ thống mạng và các thiết bị gateway/VPN.
Dịch vụ Giám sát An toàn thông tin 24/7 (SOC Service): Theo dõi lưu lượng mạng liên tục, phát hiện và cảnh báo sớm các hành vi khai thác lỗ hổng hoặc truy cập bất thường vào hệ thống.
Dịch vụ Ứng cứu sự cố an ninh mạng: Đồng hành cùng doanh nghiệp khoanh vùng, loại bỏ mã độc và phục hồi hệ thống an toàn khi xảy ra sự cố xâm nhập.
Nguồn: Bleepingcomputer


