



1. Nâng Cấp Bảo Mật Trình Duyệt Với AI Gemini Phía Máy Chủ
Google vừa chính thức công bố hàng loạt cải tiến bảo mật mới cho trình duyệt Google Chrome, tích hợp sức mạnh của mô hình AI Gemini nhằm phát hiện các trang web gian lận và cảnh báo người dùng trước các hình thức lừa đảo trực tuyến tinh vi.
Động thái này nằm trong lộ trình nâng cấp tính năng Bảo vệ Nâng cao (Enhanced Protection) thuộc hệ thống Safe Browsing. Theo khẳng định từ Google, cơ chế mới giúp tăng hiệu quả bảo vệ người dùng lên gấp 10 lần so với chế độ Bảo vệ Tiêu chuẩn trước các nguy cơ tấn công giả mạo (phishing), kỹ nghệ xã hội (social engineering) và lạm dụng thông báo.
Mô hình hoạt động của AI Gemini trên Google Chrome:
[Nhận diện chỉ số rủi ro cao]
       │
       ▼
[Gửi dữ liệu văn bản ẩn danh lên máy chủ (Server-side)]
       │
       ▼
[Gemini phân tích thương hiệu, mục đích & uy tín tên miền]
       │
       ▼
[Hiển thị cảnh báo "Trang web đáng ngờ" ngăn chặn lừa đảo]
Trước đây, Chrome sử dụng mô hình Gemini chạy trực tiếp trên thiết bị (on-device) để phát hiện các chiêu trò lừa đảo hỗ trợ kỹ thuật. Tuy nhiên, Google hiện đã chuyển sang mô hình AI phía máy chủ (server-side) mạnh mẽ hơn.
Mô hình này phân tích tổng thể các tín hiệu như thương hiệu hiển thị, mục đích của trang web và xác suất lừa đảo, kết hợp với dữ liệu uy tín tên miền. Để đảm bảo quyền riêng tư, nội dung trang chỉ được phân tích khi có chỉ số rủi ro cao và dữ liệu xử lý tạm thời sẽ không bị lưu trữ hay dùng để huấn luyện mô hình.
Việc ứng dụng AI vào bảo mật trình duyệt đóng vai trò quan trọng giúp ngăn chặn rủi ro cho người dùng cá nhân lẫn doanh nghiệp. Bên cạnh đó, các tổ chức cũng cần chủ động trang bị các Giải pháp bảo vệ thiết bị đầu cuối để kiểm soát toàn diện mối đe dọa trên các thiết bị tham gia mạng nội bộ.
2. Chrome Bổ Sung Cảnh Báo “Trang Web Đáng Ngờ” Và Ngăn Chặn Tấn Công ClickFix
Mở rộng phạm vi cảnh báo “Trang web đáng ngờ”
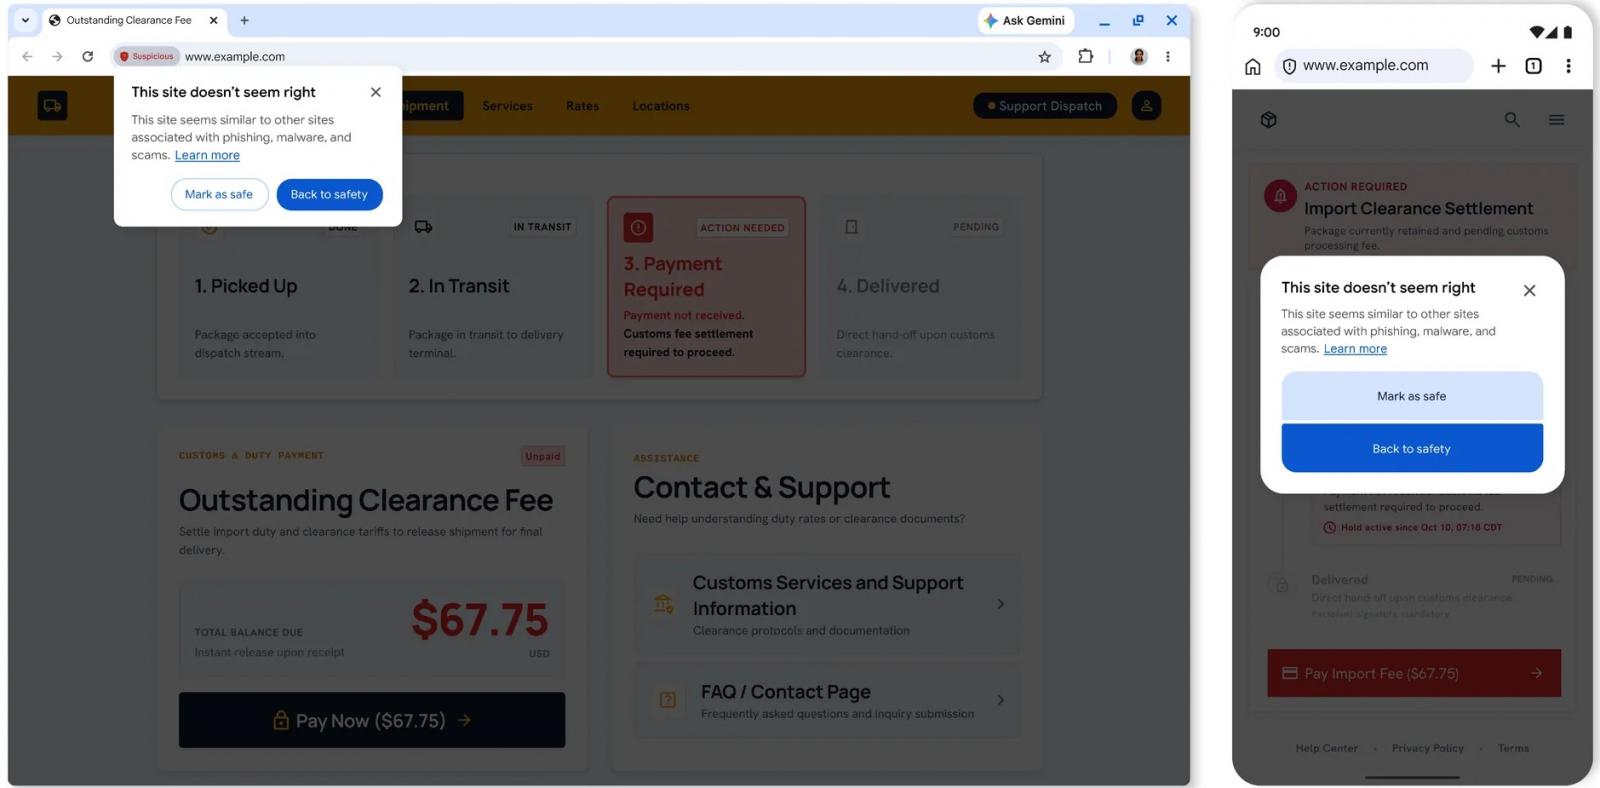
Thay vì chỉ hiển thị cảnh báo đỏ toàn màn hình đối với các trang web độc hại đã được xác nhận 100%, Google Chrome bổ sung thêm giao diện cảnh báo đối với các “Trang web đáng ngờ” (suspicious sites). Đây là những trang hiển thị dấu hiệu gian lận nhưng chưa đủ ngưỡng tin cậy để chặn hoàn toàn.
Việc linh hoạt giao diện cảnh báo giúp Google mở rộng diện bao phủ bảo vệ, hiển thị khối lượng lớn cảnh báo ngăn chặn kịp thời trước khi người dùng sập bẫy các trang web lừa đảo mới nổi.
Cơ chế ngăn chặn các cuộc tấn công ClickFix nguy hiểm
Một trong những mối đe dọa kỹ thuật số hiện nay là kịch bản tấn công ClickFix. Đây là hình thức lừa đảo kỹ nghệ xã hội tinh vi, trong đó kẻ xấu lừa người dùng sao chép (copy) và dán (paste) các đoạn mã độc PowerShell hoặc Command Prompt vào máy tính dưới sự ngụy trang của các thông báo “sửa lỗi trình duyệt” hay “xác minh Robot”.
Khi tính năng Google Chrome AI Gemini nghi ngờ người dùng vừa sao chép một kịch bản tấn công ClickFix:
Chrome sẽ tự động loại bỏ các thông tin nhận dạng cá nhân (PII) khỏi bộ nhớ tạm (clipboard).
Gửi dữ liệu mã lệnh đến Safe Browsing để phân tích chuyên sâu.
Nếu phát hiện có chứa mã độc, Chrome lập tức hiển thị cảnh báo nguy hiểm trước khi người dùng thực thi lệnh.
3. Khuyến Cáo Bảo Mật Dành Cho Doanh Nghiệp Và Người Dùng
Mặc dù các trình duyệt như Google Chrome liên tục được trang bị các công nghệ AI tân tiến, người dùng và các doanh nghiệp vẫn cần duy trì các nguyên tắc an toàn thông tin căn bản:
Bật tính năng Bảo vệ Nâng cao: Người dùng nên truy cập cài đặt Chrome và kích hoạt chế độ Enhanced Protection để thụ hưởng đầy đủ sức mạnh bảo vệ từ AI Gemini.
Cảnh giác với kỹ thuật ClickFix: Tuyệt đối không sao chép và chạy các đoạn lệnh PowerShell/CMD được yêu cầu từ các trang web lạ, kể cả khi trang web thông báo “sửa lỗi truy cập” hay “xác minh không phải là robot”.
Giám sát và diễn tập an ninh mạng: Doanh nghiệp nên thường xuyên tổ chức các chương trình đào tạo nhận thức an toàn thông tin và triển khai Dịch vụ kiểm tra, đánh giá ATTT mạng để phát hiện các lỗ hổng điểm yếu trên hệ thống trước khi bị tin tặc khai thác.
Nguồn: Bleepingcomputer


