



Tháng 10 vừa qua ghi nhận sự xuất hiện của hàng loạt sự cố an toàn thông tin nghiêm trọng nhắm vào hạ tầng mạng doanh nghiệp, nền tảng phát triển phần mềm và môi trường công nghiệp. Bài viết tổng hợp lỗ hổng bảo mật tháng 10 dưới đây cung cấp thông tin chi tiết về các mã định danh có mức độ đe dọa cao nhất để đội ngũ quản trị kịp thời rà soát và khắc phục.
1. Các Lỗ Hổng Thực Thi Mã Từ Xa (RCE) Cực Kỳ Nguy Hiểm
Nhóm lỗ hổng cho phép thực thi mã tùy ý từ xa luôn là mục tiêu ưa thích của các nhóm tội phạm mạng nhằm thâm nhập sâu vào hệ thống nội bộ.
CVE-2026-97229: Lỗ hổng RCE trên GitLab (Ruby)
Điểm đánh giá: CVSS 10.0 (Mức độ nghiêm trọng tối đa).
Chi tiết kỹ thuật: Lỗ hổng bắt nguồn từ sai sót trong quá trình xử lý biểu thức chính quy (Regex) của Ruby trên GitLab. Lỗi này cho phép tin tặc từ xa thực thi mã độc tùy ý, từng bị ghi nhận khai thác trong các chiến dịch nhắm vào hệ thống GitLab chạy trên Alpine Linux.
CVE-2026-110264: Nguy cơ RCE trên GitLab CE và EE
Điểm đánh giá: CVSS 10.0.
Phạm vi tác động: Lỗ hổng ảnh hưởng trực tiếp đến cả hai phiên bản Community Edition và Enterprise Edition của GitLab tự quản lý (Self-Managed). Kẻ tấn công không cần xác thực danh tính vẫn có thể thực thi mã tùy ý từ xa, đe dọa trực tiếp các bản phát hành trong suốt 12 năm qua của nền tảng.
[Tin tặc từ xa không xác thực] ➔ [Gửi Payload khai thác Regex/Logic] ➔ [Thực thi mã RCE trên GitLab] ➔ [Kiểm soát máy chủ lưu trữ]
2. Lỗ Hổng Bỏ Qua Xác Thực Và Leo Thang Đặc Quyền Thiết Bị Mạng
Trong bức tranh lỗ hổng bảo mật tháng 10, các thiết bị định tuyến và hạ tầng mạng đám mây của doanh nghiệp trở thành trọng tâm bị khai thác:
CVE-2026-20127: Chiếm quyền quản trị Cisco Catalyst SD-WAN
Điểm đánh giá: CVSS 10.0.
Cơ chế tấn công: Đây là lỗ hổng loại Authentication Bypass (vượt rào xác thực). Kẻ tấn công có thể giành quyền kiểm soát tối cao trên thiết bị Cisco SD-WAN, thay đổi cấu hình mạng diện rộng, gán ghép thiết bị ngang hàng trái phép và cài mã độc nhằm đánh cắp các khóa mã hóa mạng.
CVE-2026-114625: SQL Injection trên Arista VeloCloud Orchestrator (VCO)
Điểm đánh giá: CVSS 9.9.
Mức độ rủi ro: Lỗ hổng cho phép người dùng dù chỉ có đặc quyền truy cập cấp thấp có thể chèn câu lệnh SQL để leo thang đặc quyền thành tài khoản Operator (quyền quản trị cấp cao nhất của hệ thống VCO). Đáng chú ý, đây là lỗ hổng zero-day đã bị phát hiện khai thác thực tế trên Internet.
Danh sách lỗ hổng bảo mật tháng 10 tiếp tục cho thấy các thiết bị mạng biên luôn là cửa ngõ hiểm yếu nhất.
3. Lỗ Hổng Từ Chối Dịch Vụ Và Kỹ Thuật DLL Sideloading
Bên cạnh các mã điểm tuyệt đối, danh mục lỗ hổng bảo mật tháng 10 cũng ghi nhận các điểm yếu ảnh hưởng tới tường lửa và phần mềm điều khiển công nghiệp:
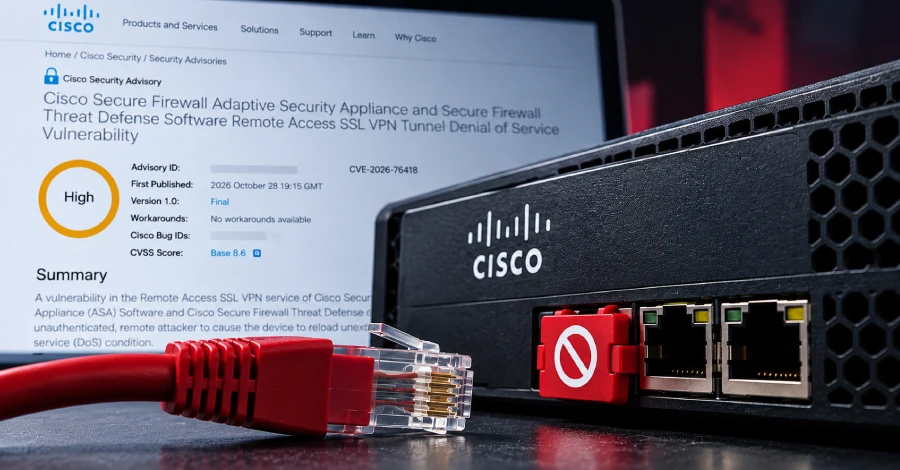
CVE-2026-76418: Gây treo tường lửa Cisco ASA & FTD
Điểm đánh giá: CVSS 8.6.
Bản chất lỗi: Sai sót logic trong luồng xử lý xác thực thứ cấp (secondary authentication) cho phép tin tặc từ xa chưa qua xác thực gửi gói tin gây lỗi, buộc tường lửa khởi động lại đột ngột và dẫn đến tình trạng từ chối dịch vụ (DoS) diện rộng. Lỗ hổng này hiện đã được ghi nhận có dấu hiệu bị khai thác thực tế.
CVE-2026-110936: DLL Sideloading trên Siemens Software Center
Điểm đánh giá: CVSS 8.4.
Phương thức tấn công: Lợi dụng cơ chế tải thư viện liên kết động (DLL Sideloading), tin tặc thực thi mã tùy ý với đầy đủ đặc quyền của ứng dụng Siemens Software Center. Kỹ thuật này thường bị nhóm tấn công ClickFix tận dụng để cài cắm mã độc gián điệp Remote Access Trojan (RAT).
[Phần mềm Siemens nạp DLL] ➔ [Bị tráo DLL độc hại (Sideloading)] ➔ [Kích hoạt Remote Access Trojan]
4. Khuyến Nghị Hành Động Dành Cho Đội Ngũ Quản Trị Hệ Thống
Trước diễn biến phức tạp của các lỗ hổng bảo mật tháng 10 vừa được công bố, các tổ chức và doanh nghiệp cần nhanh chóng triển khai các biện pháp sau:
Ưu tiên vá khẩn cấp các lỗi CVSS 10.0: Tiến hành nâng cấp ngay các máy chủ GitLab tự quản lý và thiết bị Cisco Catalyst SD-WAN lên bản vá mới nhất từ nhà sản xuất.
Cập nhật firmware tường lửa biên: Rà soát và cập nhật hệ điều hành Cisco Secure Firewall ASA và FTD để vô hiệu hóa nguy cơ bị tấn công DoS.
Kiểm tra phân quyền VCO: Cập nhật bản vá cho Arista VeloCloud Orchestrator và rà soát lại toàn bộ nhật ký truy vấn cơ sở dữ liệu đối với các tài khoản người dùng.
Giám sát tệp DLL trên máy trạm: Tăng cường giải pháp EDR để phát hiện sớm các hành vi nạp DLL bất thường liên quan đến phần mềm Siemens.
Việc chủ động theo dõi các bản tin lỗ hổng bảo mật tháng 10 và xử lý kịp thời các điểm yếu kỹ thuật là chìa khóa duy trì năng lực bảo vệ bền vững cho toàn bộ hạ tầng thông tin doanh nghiệp. Đừng để việc chậm trễ cập nhật biến các lỗ hổng bảo mật tháng 10 thành cánh cửa mở cho tin tặc xâm nhập vào dữ liệu kinh doanh của bạn.
Nguồn: Thehackernews


