



Trung tâm An toàn thông tin HISSC vừa ghi nhận một chiến dịch đầu độc website nghiêm trọng. Chiến dịch này sử dụng phương thức chiếm quyền điều khiển hệ thống thông qua việc triển khai hình thức tấn công ClickFix Ghost CMS. Lỗ hổng này ảnh hưởng tới hơn 700 website trên toàn cầu thuộc nhiều lĩnh vực nhạy cảm như fintech, trường đại học, blockchain, trí tuệ nhân tạo (AI), và các nền tảng SaaS. .
Phân tích kỹ thuật lỗ hổng CVE-2026-26980 trên Ghost CMS
Cốt lõi của chiến dịch tấn công ClickFix Ghost CMS lần này bắt nguồn từ lỗi bảo mật được định danh mã số lỗ hổng CVE-2026-26980 với điểm số nguy hiểm CVSS là 9.4. Đây là một lỗi loại SQL Injection Content API nằm trong thành phần Content API mặc định của hệ thống Ghost CMS. Lỗi này cho phép kẻ tấn công chưa xác thực (unauthenticated attacker) có thể thực hiện đọc dữ liệu tùy ý từ cơ sở dữ liệu của hệ thống.
Điểm đặc biệt nghiêm trọng khiến nâng cao tỷ lệ thành công của hình thức tấn công ClickFix Ghost CMS là tin tặc có thể trích xuất thành công mã khóa Ghost Admin API Key mà không cần tài khoản hợp lệ. Khi có được khóa này, chúng sẽ lạm dụng Admin API hợp lệ để can thiệp sâu vào cơ sở dữ liệu, tự động chỉnh sửa hàng loạt bài viết đã đăng tải nhằm mục đích đầu độc website và âm thầm chèn các đoạn mã JavaScript loader độc hại vào cuối trang.
Kịch bản lừa đảo ClickFix dụ dỗ người dùng
Việc chèn thành công mã độc vào các website hợp pháp khiến người dùng dễ dàng sập bẫy do có xu hướng tin tưởng nội dung hiển thị từ các nguồn uy tín.
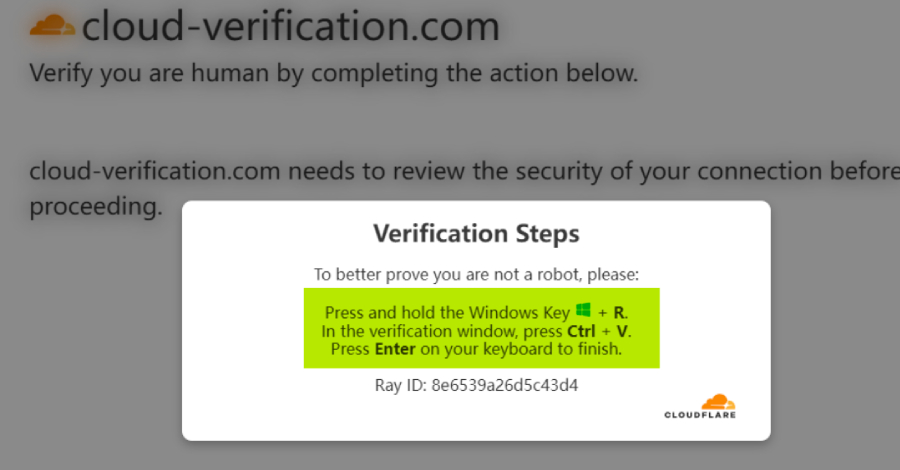
Đoạn mã JavaScript độc hại hoạt động như một loader hai giai đoạn. Khi người dùng truy cập bài viết bị nhiễm độc, trang web sẽ hiển thị một cửa sổ CAPTCHA giả mạo thông qua thẻ iframe HTML để yêu cầu “xác minh là con người”. Đây là bước kích hoạt cốt lõi của phương thức tấn công ClickFix Ghost CMS.
Nạn nhân sẽ được hướng dẫn sao chép một chuỗi mã lệnh Base64 và dán trực tiếp vào hộp thoại Windows Run (Windows + R) trên máy tính cá nhân. Lệnh này hoạt động như một dropper, thực hiện tải tệp ZIP, giải nén batch script và kích hoạt PowerShell để tải về một executable độc hại cuối cùng nhằm thiết lập persistence (duy trì sự hiện diện bền vững) trên máy tính của nạn nhân nhằm điều khiển từ xa.
Giải pháp bảo mật Ghost CMS toàn diện cho tổ chứcĐể đảm bảo an toàn, ngăn chặn nguy cơ bị đầu độc website bởi hình thức tấn công ClickFix Ghost CMS, HISSC khuyến nghị các đơn vị quản trị thực hiện các biện pháp khẩn cấp sau:
- Cập nhật bảo mật Ghost CMS: Cần lập tức tiến hành nâng cấp toàn bộ nền tảng Ghost CMS lên phiên bản mới nhất (nhà sản xuất đã xử lý triệt để lỗi SQL Injection Content API từ phiên bản 6.19.1 trở đi).
- Đổi mới thông tin xác thực: Thực hiện cơ chế xoay vòng (rotate) và thay đổi toàn bộ thông tin credential, mật khẩu quản trị cùng các khóa Ghost Admin API Key trên hệ thống một cách triệt để nhằm vô hiệu hóa các mã khóa cũ có nguy cơ đã bị tin tặc trích xuất.
- Rà soát nhật ký hệ thống: Thực hiện kiểm tra, rà soát toàn bộ access log hệ thống để xác định các địa chỉ IP, các phiên truy cập hoặc các yêu cầu API đáng ngờ trong thời gian qua. Đồng thời, triển khai các bộ quét mã độc nội dung để bóc tách, làm sạch triệt để các đoạn mã JavaScript loader lạ ra khỏi cơ sở dữ liệu bài viết.
Nguồn: The Hacker News


