



Cảnh báo từ các chuyên gia an ninh mạng: Các hệ thống máy chủ Rejetto HFS trên toàn cầu đang trở thành mục tiêu rà quét tích cực của tin tặc. Đợt tấn công này nhằm tìm kiếm và khai thác lỗ hổng khóa ký yếu nghiêm trọng mang mã hiệu CVE-2026-61500, cho phép kẻ tấn công giả mạo phiên làm việc, chiếm quyền quản trị và thực thi mã từ xa (RCE).
1. Phát Hiện Các Hoạt Động Trinh Sát Đầu Tiên
Cuối tuần qua, bà Caitlin Condon – Phó chủ tịch Nghiên cứu Bảo mật tại VulnCheck – đã đưa ra thông tin cảnh báo trên mạng xã hội LinkedIn. Hệ thống bẫy honeypot Canary Intelligence của VulnCheck đã ghi nhận hàng loạt tín hiệu thăm dò nhắm thẳng vào lỗ hổng CVE-2026-61500.
Theo thông tin từ VulnCheck, đây dường như là hành vi trinh sát quy mô nhỏ được phát xuất từ một địa chỉ IP duy nhất thuộc nhà mạng China Telecom, mục tiêu chính là các hệ thống Rejetto HFS triển khai tại Mỹ và Nhật Bản.
Mặc dù VulnCheck chưa ghi nhận trường hợp khai thác thành công hay hoạt động hậu xâm nhập (post-exploitation) nào, việc xuất hiện hành vi rà quét cho thấy tin tặc đã bắt đầu hành động.
2. Rejetto HFS Là Gì Và Lỗ Hổng CVE-2026-61500 Tác Động Ra Sao?
Rejetto HFS (HTTP File Server)
Rejetto HFS là một phần mềm máy chủ chia sẻ tệp mã nguồn mở và miễn phí rất phổ biến. Nó cho phép người dùng tự lưu trữ (self-hosted) và chia sẻ tệp tin linh hoạt trên các hệ điều hành Windows, Linux và macOS.
Chi tiết kỹ thuật về CVE-2026-61500
Lỗ hổng CVE-2026-61500 được công bố lần đầu vào ngày 13/07/2026. Đây là một sự cố liên quan đến rò rỉ thông tin và điểm yếu trong quy trình ký cookie phiên làm việc (session cookie).
Theo cơ sở dữ liệu lỗ hổng quốc gia Mỹ (NIST NVD):
Nguyên nhân: Rejetto HFS từ phiên bản
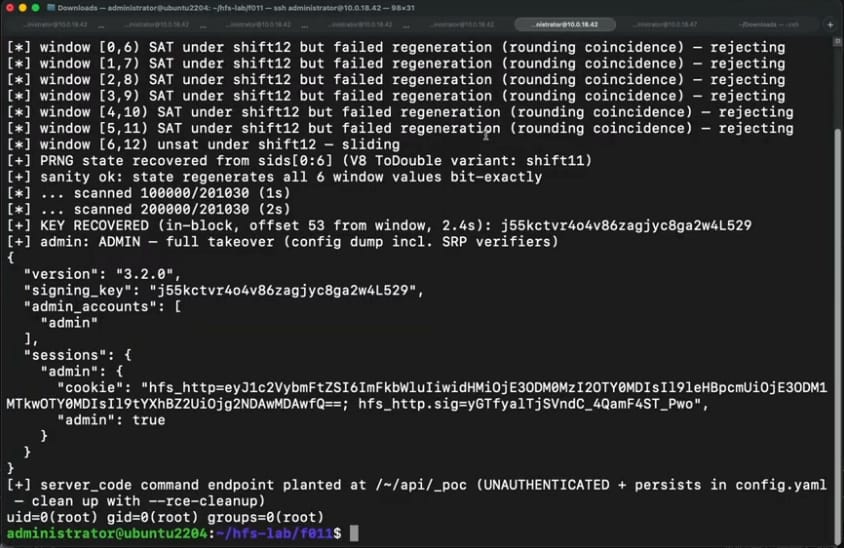
3.0.0đến3.2.0sử dụng hàm sinh số ngẫu nhiênMath.random()– một hàm không đảm bảo an toàn về mặt mật mã – để tạo khóa ký cookie. Đồng thời, ứng dụng lại vô tình làm tiết lộ đầu ra của hàm này cho các khách hàng chưa xác thực trong quá trình đăng nhập.Kịch bản khai thác: Kẻ tấn công chỉ cần thu thập một số ít phản hồi đăng nhập, khôi phục lại trạng thái của hàm PRNG, từ đó tìm ra khóa ký và giả mạo cookie phiên quản trị viên.
Hậu quả: Khi đã có quyền admin, tin tặc sẽ lợi dụng tính năng
server_codeđể thực thi mã tùy chỉnh từ xa (RCE)
3. Vai Trò Của AI Mythos Trong Việc Phát Hiện Lỗ Hổng
Điểm đáng chú ý là lỗ hổng này được các nhà nghiên cứu tại Horizon3 phát hiện thông qua mô hình AI Mythos của Anthropic.
Vào ngày 30/09/2026, Horizon3 đã công bố phân tích chi tiết cùng mã khai thác thử nghiệm (PoC). Đại diện Horizon3 chia sẻ:
“Mythos không chỉ phát hiện riêng lẻ hàm PRNG không an toàn – nó còn đồng thời nhận diện được ứng dụng bị rò rỉ đầu ra thô của
Math.random()qua một luồng mã khác. AI này nhận ra hai yếu tố hợp thành một chuỗi khai thác hoàn chỉnh và xác định chính xác điểm rò rỉ dữ liệu cần thiết để khôi phục trạng thái.”
Mã PoC do Horizon3 công bố đã chứng minh thành công khả năng lợi dụng tính năng tích hợp sẵn của HFS (cho phép chạy JavaScript tùy chỉnh phía máy chủ) để chiếm toàn bộ quyền kiểm soát hệ thống. Việc mã PoC được công khai nhiều khả năng chính là ngòi nổ thúc đẩy làn sóng rà quét của tin tặc hiện nay.
4. Nguy Cơ Tấn Công Và Mức Độ Ảnh Hưởng
Nếu một máy chủ Rejetto HFS bị khai thác thành công qua CVE-2026-61500, kẻ tấn công có thể thực hiện các hành vi phá hoại nghiêm trọng:
Xâm phạm dữ liệu: Truy cập, đánh cắp hoặc xóa toàn bộ tệp tin lưu trữ trên HFS.
Cài đặt mã độc: Đưa mã độc, độc hại hoặc ransomware lên máy chủ để nằm vùng.
Tấn công leo thang: Sử dụng máy chủ bị chiếm đóng làm “bàn đạp” để xâm nhập sâu hơn vào các hệ thống nội bộ khác trong mạng doanh nghiệp.
5. Khuyến Nghị Bảo Mật Cho Quản Trị Viên
Để đảm bảo an toàn cho máy chủ và dữ liệu doanh nghiệp, các quản trị viên hệ thống đang sử dụng Rejetto HFS cần thực hiện ngay các biện pháp sau:
Cập nhật phần mềm khẩn cấp:
Lỗ hổng đã được xử lý từ phiên bản Rejetto HFS 3.2.1.
Tuy nhiên, khuyến nghị tốt nhất là nâng cấp ngay lên phiên bản ổn định mới nhất: Rejetto HFS 3.3.4.
Kiểm tra nhật ký hệ thống (Logs):
Tăng cường giám sát các truy vấn đăng nhập bất thường hoặc các yêu cầu thăm dò liên quan đến tính năng ký cookie và cấu hình
server_code.
Giới hạn truy cập:
Nếu không thực sự cần thiết, nên đặt máy chủ HFS đằng sau tường lửa hoặc VPN để hạn chế việc công khai giao diện quản trị ra Internet.
Nguồn: Bleepingcomputer


