



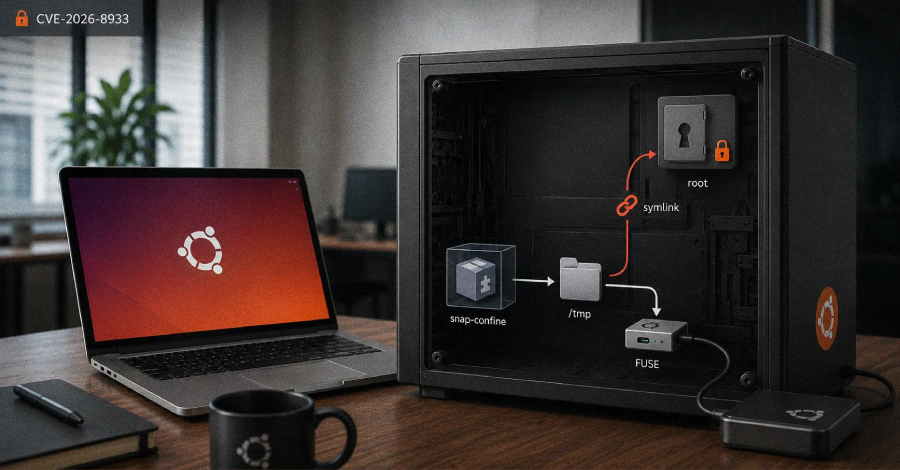
Trong bối cảnh an ninh mạng biến động phức tạp, các cảnh báo lỗ hổng bảo mật tháng 7.2026 mới nhất đang dấy lên mối lo ngại lớn cho các quản trị viên hệ thống. Những lỗ hổng nghiêm trọng vừa được phát hiện trên các nền tảng phổ biến như Ubuntu Desktop, CheckPoint Security Management và Microsoft SharePoint Server.
Nếu không kịp thời cập nhật bản vá, hệ thống của doanh nghiệp có thể đứng trước nguy cơ bị chiếm quyền điều khiển toàn diện. Dưới đây là phân tích chi tiết về các lỗ hổng này cùng khuyến nghị xử lý an toàn.
1. Lỗ Hổng Leo Thang Đắc Quyền Trên Ubuntu Desktop (CVE-2026-8933)
Một trong những cảnh báo lỗ hổng bảo mật tháng 7.2026 đáng chú ý là mã lỗ hổng CVE-2026-8933 tác động trực tiếp đến người dùng hệ điều hành Ubuntu.
Chi Tiết Kỹ Thuật
Mã lỗ hổng: CVE-2026-8933
Điểm CVSS: 7.8 (Mức độ Cao)
Loại lỗ hổng: Local Privilege Escalation (Leo thang đặc quyền cục bộ)
Hệ thống ảnh hưởng: Các hệ thống Ubuntu Desktop cài đặt cấu hình mặc định (liên quan đến công cụ
snap-confine).
Biểu Hiện Và Tác Động
Kẻ tấn công dù chỉ sở hữu tài khoản người dùng cục bộ không có đặc quyền vẫn có thể khai thác lỗ hổng này để chiếm trọn quyền root trên hệ thống Ubuntu Desktop. Điều này mở đường cho hacker cài đặt phần mềm độc hại, chỉnh sửa tập tin hệ thống hoặc theo dõi người dùng.
Khuyến Nghị Tối Ưu
Nhanh chóng tiến hành cập nhật hệ điều hành thông qua lệnh
sudo apt update && sudo apt upgrade.Cập nhật các bản vá lỗi và phiên bản phần mềm mới nhất do Ubuntu phát hành.
2. Chuỗi Lỗ Hổng Bypass Cực Kỳ Nghiêm Trọng Trên CheckPoint Security Management
Hệ thống quản lý an toàn thông tin của CheckPoint đang đối mặt với hai mã cảnh báo lỗ hổng bảo mật tháng 7.2026 nguy hiểm, cho phép bypass hệ thống xác thực.
Chi Tiết Mã CVE-2026-16232 và CVE-2026-62144
Mã lỗ hổng: CVE-2026-16232 & CVE-2026-62144
Điểm CVSS: 9.3 (Mức độ Nghiêm trọng / Critical)
Loại lỗ hổng: Authentication Bypass (Bỏ qua xác thực)
Phạm vi ảnh hưởng: CheckPoint Security Management và Multi-Domain Security Management.
Tác Động Tấn Công
Với CVE-2026-16232: Nếu máy chủ quản lý bị truy cập trực tiếp từ Internet hoặc cấu hình không giới hạn Trusted Clients, kẻ tấn công có thể dễ dàng chiếm quyền kiểm soát toàn bộ hệ thống quản lý.
Với CVE-2026-62144: Kẻ tấn công có thể thực thi các lệnh quản trị trực tiếp trên Management Server (chạy các lệnh như
run-script,exec-command) và điều khiển trực tiếp các Security Gateway.
Biện Pháp Phòng Ngừa & Khắc Phục
Để ngăn ngừa rủi ro từ cảnh báo lỗ hổng bảo mật tháng 7.2026 này, quản trị viên cần thực hiện ngay:
Cập nhật phần mềm khẩn cấp
Cập nhật ngay Jumbo Hotfix mới nhất từ nhà sản xuất để vá lỗ hổng.
Tối ưu cấu hình mạng
Không công khai Management Server ra ngoài Internet.
Chỉ cho phép quản trị viên truy cập từ mạng quản trị riêng nội bộ (Management Network).
Giới hạn truy cập SmartConsole bằng danh sách Trusted Clients.
Giám sát và Rà soát
Kiểm tra nhật ký (log) để phát hiện kịp thời các phiên đăng nhập hoặc token bất thường.
Rà soát lại toàn bộ tài khoản quản trị và cấu hình hệ thống xem có dấu hiệu bị thay đổi trái phép hay xâm nhập hay không.
3. Lỗ Hổng RCE Nguy Hiểm Trên Microsoft SharePoint Server (CVE-2026-50522)
Hệ thống lưu trữ và chia sẻ dữ liệu doanh nghiệp Microsoft SharePoint tiếp tục là mục tiêu hàng đầu trong các đợt cảnh báo lỗ hổng bảo mật tháng 7.2026.
Chi Tiết Kỹ Thuật
Mã lỗ hổng: CVE-2026-50522
Điểm CVSS: 9.8 (Mức độ Cực kỳ Nghiêm trọng)
Loại lỗ hổng: Deserialization of Untrusted Data (Giải chuỗi dữ liệu không tin cậy)
Phương Thức Khai Thác
Lỗ hổng này cực kỳ nguy hiểm vì kẻ tấn công không cần tài khoản hợp lệ và không cần sự tương tác của người dùng. Kẻ tấn công chỉ cần gửi một yêu cầu HTTP được chế tạo đặc biệt đến máy chủ SharePoint là có thể thực thi mã tùy ý (RCE) trên hệ thống từ xa.
Khuyến Nghị Khắc Phục
Áp dụng ngay bản vá bảo mật khẩn cấp do Microsoft cung cấp cho phiên bản SharePoint đang sử dụng.
Rà soát các lưu lượng mạng bất thường hướng tới cổng dịch vụ của SharePoint Server.
Lời Kết
Việc chủ động theo dõi các cảnh báo lỗ hổng bảo mật tháng 7.2026 là yếu tố then chốt giúp bảo vệ hạ tầng công nghệ thông tin của tổ chức. Hãy luôn duy trì quy trình cập nhật bản vá định kỳ, kiểm soát chặt chẽ quyền truy cập mạng và chuẩn bị sẵn kịch bản ứng phó sự cố an ninh mạng.
Nguồn: The Hacker News


