



Trong nỗ lực hỗ trợ doanh nghiệp chủ động phòng vệ trước các cuộc tấn công khai thác chuỗi cung ứng, Trung tâm An toàn thông tin HISSC đã tổng hợp danh sách các lỗ hổng bảo mật nghiêm trọng mới được phát hiện trên nhiều nền tảng phần mềm doanh nghiệp phổ biến. Các lỗi này đều có mức rủi ro từ cao đến đặc biệt nguy hiểm (điểm CVSS từ 8.8 đến 10.0), có khả năng bị tin tặc lạm dụng để thâm nhập sâu vào mạng nội bộ tổ chức. Hệ thống giám sát an ninh mạng ghi nhận các lỗ hổng đáng chú ý bao gồm:
Chi Tiết Các Lỗ Hổng Bảo Mật Nghiêm Trọng
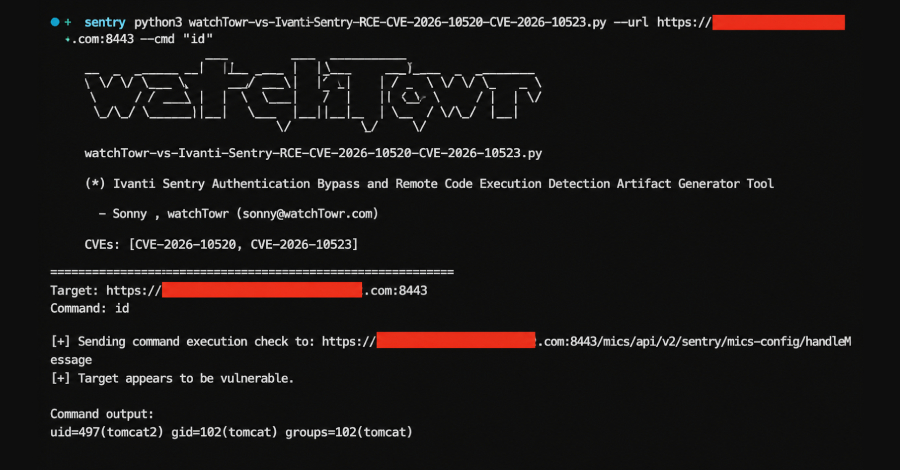
1. Lỗ hổng trên Ivanti Sentry & Fortinet FortiSandbox (CVE-2026-10520 & CVE-2026-10523)
Mã lỗi CVE-2026-10520 (CVSS: 10.0): Đây là lỗi OS Command Injection nguy hiểm, cho phép kẻ tấn công từ xa không cần xác thực có thể gửi yêu cầu HTTP được tạo đặc biệt để thực thi lệnh hệ điều hành với quyền root tối cao trực tiếp trên máy chủ.
Mã lỗi CVE-2026-10523 (CVSS: 9.9): Đây là lỗ hổng loại Authentication Bypass cho phép kẻ tấn công tự động tạo tài khoản quản trị tùy ý mà không cần thông tin đăng nhập hợp lệ. Sau khi khai thác thành công, đối tượng tấn công có toàn quyền quản trị hệ thống.
2. Lỗ hổng trên Oracle PeopleSoft (CVE-2026-35273 | CVSS: 9.8)
Vị trí tác động: Lỗ hổng nằm trong thành phần Updates Environment Management của hệ thống.
Nguy cơ khai thác: Lỗi bảo mật này cho phép kẻ tấn công từ xa có thể khai thác hệ thống mà không cần xác thực thông qua hai giao thức mạng phổ biến là HTTP và HTTPS.
Hậu quả hệ thống: Việc khai thác thành công lỗ hổng có thể dẫn đến các kịch bản thảm họa như: thực thi mã từ xa, chiếm toàn bộ quyền kiểm soát máy chủ, đánh cắp dữ liệu nhạy cảm, thay đổi hoặc phá hủy dữ liệu, gây gián đoạn nghiêm trọng hoạt động của các hệ thống lõi như nhân sự (HR), tài chính và hệ thống ERP của tổ chức.
3. Lỗ hổng trên Langflow (CVE-2026-5027 | CVSS: 8.8)
Bản chất lỗi: Đây là một lỗ hổng dạng Path Traversal điển hình.
Hậu quả hệ thống: Kẻ tấn công có thể lợi dụng các chuỗi cấu trúc Path Traversal để ghi tệp vào các vị trí tùy ý trên hệ thống tập tin của máy chủ, từ đó mở đường cho việc thực thi mã từ xa (RCE) chưa xác thực.
Khuyến Nghị Hành Động Khẩn Cấp Từ HISSC
Trước các mối đe dọa tấn công chuỗi cung ứng với mức độ rủi ro đặc biệt nghiêm trọng từ các lỗ hổng trên, Trung tâm An toàn thông tin HISSC khuyến nghị các đơn vị, tổ chức đang vận hành hạ tầng công nghệ thông tin cần khẩn cấp triển khai các biện pháp phòng vệ sau:
Rà soát phiên bản ứng dụng: Tiến hành kiểm tra và xác định chính xác phiên bản của các phần mềm Ivanti Sentry, Fortinet FortiSandbox, Oracle PeopleSoft và Langflow đang chạy trong mạng nội bộ.
Cập nhật bản vá bảo mật: Lập tức thực hiện quy trình sao lưu cấu hình hệ thống và tiến hành cập nhật bản vá bảo mật, nâng cấp lên các phiên bản phần mềm mới nhất được ban hành chính thức bởi các nhà sản xuất để vá hoàn toàn các lỗ hổng.
Giám sát lưu lượng mạng: Tăng cường cấu hình giám sát các yêu cầu HTTP/HTTPS bất thường hướng tới các thành phần quản trị để phát hiện sớm dấu hiệu thăm dò của tin tặc.
Nguồn: The Hacker News


