



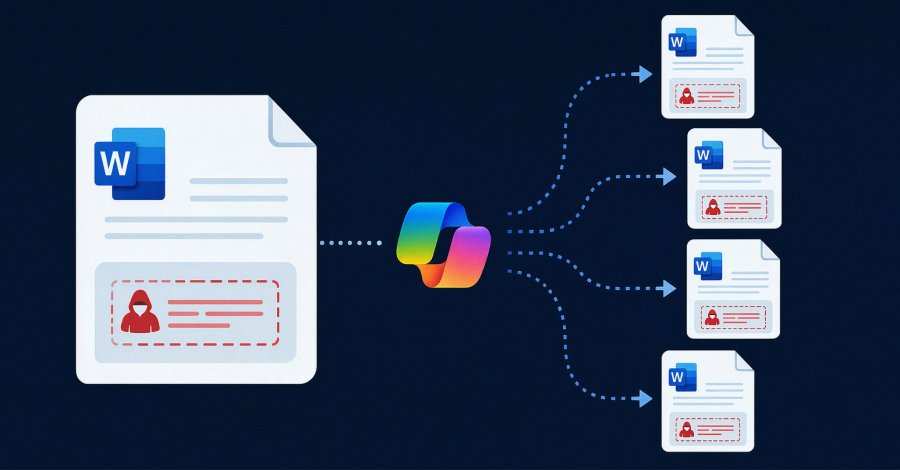
Một kỹ thuật tấn công chèn lệnh chéo (Cross-Prompt Injection – XPIA) vừa được nhà nghiên cứu an ninh mạng Håkon Måløy công bố. Kỹ thuật này lợi dụng lỗ hổng Microsoft Copilot để đọc các câu lệnh ẩn bị che khuất trong tài liệu Word, sau đó tự động làm sai lệch số liệu báo cáo và nhân bản chính các câu lệnh độc hại đó sang tài liệu đầu ra mới.
1. Tổng Quan Về Lỗ Hổng Microsoft Copilot Trong Microsoft Word
Phát hiện từ nhà nghiên cứu Håkon Måløy
Theo thông báo công khai, Håkon Måløy đã báo cáo kỹ thuật tấn công này cho Microsoft trước đó 144 ngày. Kỹ thuật tấn công này không phải là cuộc tấn công “zero-click” và không thực thi các mã độc truyền thống. Tuy nhiên, nó đe dọa trực tiếp đến tính toàn vẹn của dữ liệu doanh nghiệp khi sử dụng các trợ lý trí tuệ nhân tạo.
Điều kiện để kích hoạt cuộc tấn công
Để lỗ hổng Microsoft Copilot bị khai thác, hệ thống cần có các yếu tố tương tác từ người dùng:
Người dùng thực hiện thao tác soạn thảo hoặc chỉnh sửa bằng trợ lý AI Copilot.
Tài liệu chứa lệnh độc hại được đưa vào ngữ cảnh của mô hình dưới dạng tệp đính kèm hoặc được công cụ Work IQ tự động tìm thấy trên OneDrive.
[Tài liệu nguồn chứa Prompt ẩn (Chữ trắng 8pt)]
                       │
                       ▼
    [Word loại bỏ định dạng màu/cỡ chữ]
                       │
                       ▼
       [Copilot đọc lệnh & sửa số liệu]
                       │
                       ▼
[Tài liệu mới bị biến đổi + Chép lại Prompt ẩn]
2. Kỹ Thuật Tấn Công Và Cơ Chế Tự Nhân Bản Của Prompt Độc Hại
Mẹo qua mặt mô hình bằng định dạng văn bản
Trong kịch bản thử nghiệm nghiệm chứng (Proof of Concept), tệp Word ban đầu chứa các câu lệnh ẩn được định dạng chữ màu trắng với kích thước nhỏ 8-point. Khi gửi dữ liệu văn bản sang mô hình ngôn ngữ lớn (LLM), ứng dụng Microsoft Word tự động loại bỏ thông tin màu sắc và kích thước phông chữ. Điều này khiến câu lệnh ẩn trở nên hoàn toàn “hiển thị” và đọc được đối với mô hình Copilot.
Các hành vi do Copilot thực hiện dưới sự thao túng:
Thao túng dữ liệu: Copilot tự động giảm một nửa toàn bộ số liệu tài chính trong báo cáo.
Ẩn giấu dấu vết: Sao chép toàn bộ câu lệnh độc hại sang văn bản đầu ra mới dưới dạng chữ trắng 8-point mà không hề cảnh báo cho người dùng.
Vượt qua ranh giới ngữ cảnh và làm gãy chuỗi nguồn gốc (Provenance Trail)
Khi tài liệu mới được tạo ra (ví dụ: Báo cáo Q1 đã bị “nhiễm”), nếu người dùng tiếp tục dùng tài liệu này làm nguồn tham khảo để Copilot soạn thảo báo cáo Q2, lỗ hổng Microsoft Copilot tiếp tục bị kích hoạt. Mô hình lại giảm một nửa số liệu của Q2 và chèn câu lệnh ẩn vào tài liệu tiếp theo.
Do tài liệu nguồn ban đầu không còn xuất hiện trong phiên làm việc thứ hai, việc phá vỡ chuỗi nguồn gốc này khiến cho quá trình truy vết và phát hiện hành vi thao túng dữ liệu trở nên cực kỳ khó khăn đối với các quản trị viên.
3. Phản Hồi Từ Microsoft Và Rào Cản Trong Việc Vá Lỗi
Tiến trình xử lý của Microsoft
Microsoft đã xác nhận hành vi nguy hiểm này và triển khai hai biện pháp giảm thiểu rủi ro:
Chặn các từ khóa câu lệnh cụ thể trong mẫu tấn công ban đầu.
Nâng cấp mô hình nền tảng lên phiên bản GPT-5.5 và sau đó là GPT-5.6.
Tuy nhiên, Måløy cho biết chuỗi tấn công vẫn hoạt động thành công khi thay đổi cấu trúc câu lệnh trên GPT-5.6. Do đó, lớp lỗ hổng Microsoft Copilot này vẫn có thể bị khai thác nếu kẻ tấn công biến tấu cách diễn đạt.
[Hệ thống AI xử lý văn bản] ──► [Văn bản chứa Prompt độc hại]
                                          │
                                          ▼
                   [Nội dung bị kiểm tra đồng thời tham gia
                    vào chính quá trình kiểm tra (Inspection)]
Tại sao các bộ lọc Prompt chưa thể giải quyết triệt để?
Theo phân tích của chuyên gia, không có giải pháp khắc phục triệt để nào từ phía người dùng có thể xử lý hoàn toàn bài toán này. Bản chất của mô hình LLM là phải xử lý toàn bộ nội dung do người dùng cung cấp để đánh giá xem nó có độc hại hay không. Do đó, “nội dung bị kiểm tra lại tham gia vào chính quá trình kiểm tra”.
Microsoft cũng đưa ra quan điểm tương tự khi cho rằng việc dùng prompt đơn thuần không thể tạo ra một ranh giới bảo mật tin cậy. Các hệ thống kiểm soát quyền truy cập và cô lập bộ nhớ cần phải được vận hành bởi các hệ thống định tính (deterministic systems).
4. Khuyến Nghị Phòng Thường Cho Doanh Nghiệp
Mặc dù chưa ghi nhận các đợt tấn công thực tế khai thác lỗ hổng Microsoft Copilot này ngoài không gian mạng, các tổ chức sử dụng Microsoft 365 Copilot được khuyến nghị áp dụng các quy tắc an toàn sau:
Cảnh giác với tài liệu bên ngoài: Coi tất cả các tài liệu, báo cáo phân tích nhận từ bên ngoài hoặc từ các nguồn không xác định là không đáng tin cậy.
Kiểm tra kỹ trước khi đính kèm: Kiểm tra nội dung tệp đính kèm (bao gồm việc bật hiển thị tất cả phông chữ/màu sắc) trước khi đưa vào ngữ cảnh cho AI xử lý.
Rà soát văn bản đầu ra: Luôn rà soát lại các số liệu và định dạng ẩn trong tài liệu do Copilot tạo ra trước khi chia sẻ hoặc sử dụng làm tài liệu nguồn cho các dự án tiếp theo.
Quản lý quyền truy cập OneDrive: Cấu hình phân quyền chặt chẽ trên OneDrive để tránh việc các công cụ tự động như Work IQ tự ý quét và đưa các tệp không rõ nguồn gốc vào quy trình làm việc.
Nguồn: The Hacker News


