



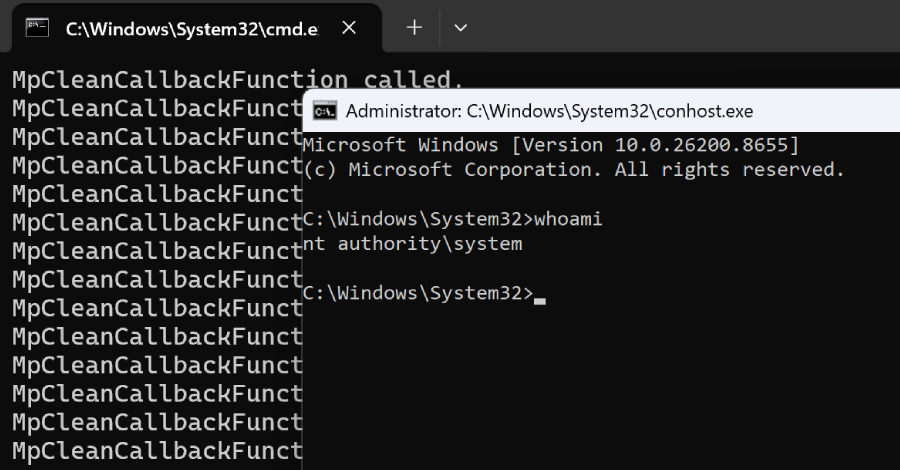
Trong bối cảnh các cuộc tấn công mạng ngày càng phức tạp, hệ thống phòng thủ mặc định trên các thiết bị đầu cuối luôn là mục tiêu hàng đầu của tin tặc. Mới đây, nhà nghiên cứu bảo mật ẩn danh Chaotic Eclipse đã công bố mã khai thác mẫu (PoC) cho một lỗ hổng zero-day RoguePlanet nằm trong trình quét mã độc Microsoft Defender. Lỗ hổng này đe dọa trực tiếp đến tính toàn vẹn của hệ thống và an toàn dữ liệu của các doanh nghiệp sử dụng hệ điều hành Windows.
Cơ Chế Kỹ Thuật Của Lỗ Hổng zero-day RoguePlanet
Lỗi Race Condition Nguy Hiểm
Theo các tài liệu phân tích kỹ thuật ban đầu, lỗ hổng zero-day RoguePlanet thuộc loại lỗi race condition (điểm yếu điều kiện đua). Lỗi này phát sinh khi hệ thống xử lý các tiến trình kiểm tra tệp tin của Microsoft Defender không đồng bộ, tạo ra khoảng trống thời gian để tin tặc chèn mã độc vào trước khi trình quét đưa ra quyết định ngăn chặn.
Chính vì tính chất của lỗi race condition, việc khai thác có thể thành công hoặc thất bại tùy thuộc vào cấu hình phần cứng tại thời điểm thực thi. Trong các bài thử nghiệm thực tế, lỗ hổng này đạt tỷ lệ thành công 100% trên một số máy trạm, trong khi một số thiết bị khác việc khai thác lại gặp nhiều khó khăn.
Nguy Cơ Chiếm Quyền SYSTEM Cao Nhất
Mã khai thác đã được thử nghiệm thành công hoàn toàn trên cả hai hệ điều hành Windows 10 và Windows 11 đã được cài đặt đầy đủ bản cập nhật vá lỗi tính đến tháng 6/2026.
Khi tin tặc kích hoạt thành công lỗi này, hệ thống sẽ mở ra một phiên shell với đặc quyền cao nhất là SYSTEM. Từ mức đặc quyền tối cao này, đối tượng tấn công có toàn quyền kiểm soát thiết bị, thực thi mã tùy ý, cài cắm các dòng mã độc Windows tinh vi, xóa bỏ hoặc phá hủy cơ sở dữ liệu quan trọng mà không cần bất kỳ sự tương tác hay xác thực nào từ người dùng quản trị.
Phạm Vi Ảnh Hưởng Và Khuyến Nghị Từ HISSC
Tác Động Đối Với Hệ Thống Windows Server
Ở dạng hiện tại của mã PoC, nó không hoạt động trực tiếp trên môi trường Windows Server do giới hạn quyền gắn (mount) tệp ISO của người dùng thông thường. Tuy nhiên, các chuyên gia bảo mật uy tín khẳng định toàn bộ hệ thống Windows Server vẫn bị ảnh hưởng cốt lõi bởi lỗ hổng này. Tin tặc chỉ cần thiết kế lại phương pháp khai thác, thay thế việc mount tệp ISO bằng một kỹ thuật bypass quyền hạn khác là có thể dễ dàng kích hoạt đặc quyền SYSTEM trên các máy chủ doanh nghiệp.
Biện Pháp Phòng Vệ Chủ Động Cho Doanh Nghiệp
Lỗ hổng zero-day RoguePlanet là mắt xích mới nhất trong chuỗi các lỗ hổng nghiêm trọng liên quan đến Microsoft Defender được Chaotic Eclipse phát hiện gần đây, bên cạnh các mã lỗi BlueHammer, UnDefend, và RedSun. Do các lỗ hổng này đều bị khai thác ngoài thực tế ngay sau khi thông tin bị công khai, Trung tâm An toàn thông tin HISSC khuyến nghị các quản trị viên hệ thống tại các doanh nghiệp cần chủ động thực hiện các biện pháp thắt chặt an ninh sau:
Theo dõi sát sao: Liên tục cập nhật các thông báo bảo mật từ Microsoft để áp dụng ngay bản vá khẩn cấp ngay khi được phát hành chính thức.
Kiểm soát quyền hạn chặt chẽ: Thắt chặt quyền hạn của người dùng thông thường, kiểm soát tính năng mount tệp ISO hoặc các định dạng tệp nén trên máy trạm để hạn chế vector khai thác.
Giám sát chủ động: Tăng cường cấu hình hệ thống giám sát và rà soát access log nhằm phát hiện sớm các hành vi leo thang đặc quyền đáng ngờ hoặc các tiến trình shell lạ khởi chạy dưới quyền SYSTEM.
Nguồn: The Hacker News


