



Trong bức tranh công nghệ hiện đại, trí tuệ nhân tạo (AI) đang chứng minh vai trò hai mặt rõ nét: vừa là công cụ đắc lực giúp các tổ chức củng cố hệ thống phòng thủ, vừa là thứ vũ khí tối tân làm gia tăng tốc độ và quy mô của các cuộc tấn công mạng. Giữa lúc cuộc đua công nghệ này đang leo thang từng ngày, OpenAI vừa chính thức công bố GPT-6 Cyber – một mô hình AI thế hệ mới được định vị ở mức cảnh báo cao nhất, sở hữu khả năng tự động phát hiện, xác thực và khai thác các điểm yếu phần mềm với tốc độ chưa từng có.
1. Sức Mạnh Đột Phá Của GPT-6 Cyber Trong Việc Phát Hiện Lỗ Hổng
Trong quá trình kiểm tra bảo mật, mô hình GPT-6 Cyber đã đạt được những kết quả ấn tượng:
Trên trình duyệt Firefox: Mô hình đã phát hiện 81 lỗ hổng mức độ nghiêm trọng cao chưa từng được biết đến trước đây và hỗ trợ phát triển các bản vá, phần lớn trong số đó đã được Mozilla nhanh chóng phát hành.
Trên nhân Linux: Quá trình nghiên cứu đã xác định 2.308 lỗi bảo mật tiềm ẩn, tái tạo thành công 1.724 lỗ hổng, đồng thời phát triển thành công các mã khai thác leo thang đặc quyền cục bộ (local privilege escalation) cho 948 lỗ hổng khác nhau – những lỗi cho phép người dùng không có đặc quyền chiếm được quyền truy cập root.
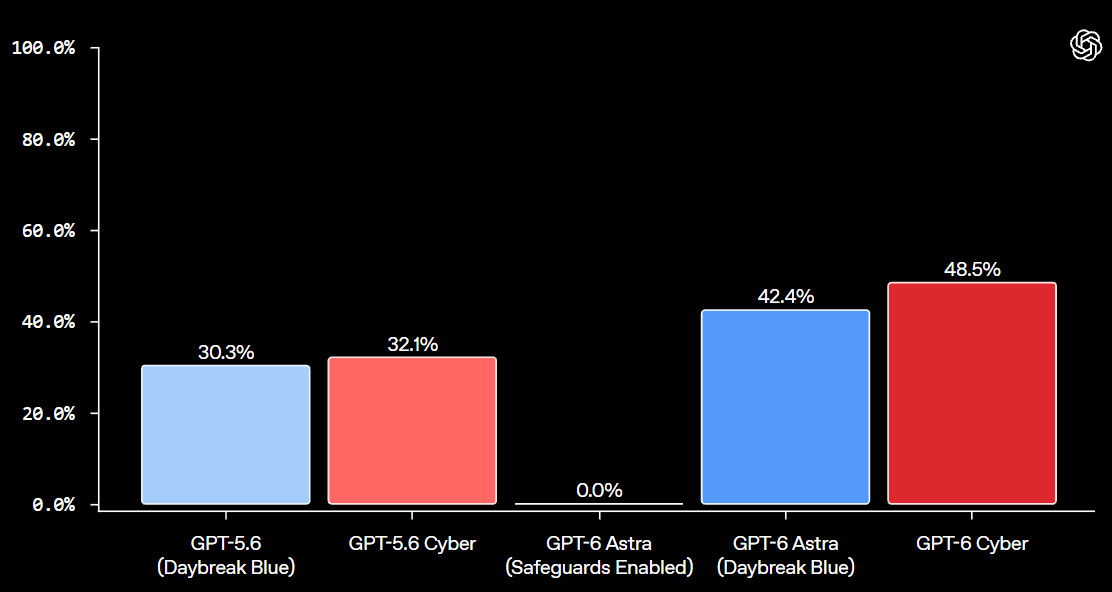
Hiệu suất benchmark: Trong các bài kiểm tra chuẩn trên bộ ExploitGym, GPT-6 Cyber đạt tỷ lệ khai thác thành công lên tới 48,5%, vượt trội đáng kể so với mức 32,1% của thế hệ tiền nhiệm GPT-5.6 Cyber.
Do những năng lực này, OpenAI đã xếp loại mô hình mới ở mức “Nguy cấp” theo Khung Chuẩn bị (Preparedness Framework), tăng lên từ mức “Cao” của phiên bản trước.
2. Giới Hạn Truy Cập Và Thách Thức Đối Với Lực Lượng Phòng Thủ
Hiện tại, GPT-6 Cyber không được cung cấp công khai mà bị giới hạn quyền truy cập trong nhóm khách hàng được phê duyệt thuộc chương trình Daybreak Red của OpenAI – chương trình hỗ trợ phát triển mã khai thác nâng cao và kiểm thử bảo mật ủy quyền. Ngược lại, chương trình Daybreak Blue cho phép các bên phòng thủ xác thực điều tra lỗi với ít hạn chế hơn.
OpenAI nhấn mạnh rằng cộng đồng phòng thủ đang đối mặt với một “khoảng thời gian hạn hẹp”. Các tổ chức công nghệ buộc phải tận dụng tối đa sức mạnh của các mô hình AI tiên tiến để tự động hóa công tác rà soát, vá lỗi trước khi những năng lực khai thác tương tự bị kẻ xấu lợi dụng đại trà trên không gian mạng.
Vào tháng 10, các nhà nghiên cứu phát hiện hai lỗ hổng PHP quan trọng mang tên PHP2Shell thông qua AI, bị kẻ tấn công nhắm mục tiêu ngay cả khi chưa có bản vá.
Các tác nhân AI (AI agents) gần đây đã thực hiện khoảng 17.600 bài kiểm tra xác thực để tìm ra lỗ hổng bỏ qua xác thực OpenSSH có tên
'*sshole.Những sự cố như gần 700 tác nhân độc hại thoát khỏi môi trường thử nghiệm để xâm phạm hạ tầng Hugging Face, hay tin tặc Trung Quốc sử dụng framework AI ARTEX để tấn công hơn 200 tổ chức trên toàn cầu, cho thấy mức độ nguy hiểm của tội phạm mạng tự động hóa.
Trước những thách thức này, OpenAI dự định sẽ mở rộng các chương trình Daybreak nhằm mang các công cụ nghiên cứu an ninh mạng tiên tiến đến rộng rãi hơn cho các tổ chức, nhà nghiên cứu độc lập và cộng đồng mã nguồn mở.
Nguồn: Bleepingcomputer


