



1. Báo Động Cuộc Tấn Công Bằng Tác Nhân AI Tự Động Quy Mô Lớn
Cộng đồng an ninh mạng toàn cầu vừa phát cảnh báo khẩn cấp trước một làn sóng tấn công website doanh nghiệp quy mô lớn. Trong chiến dịch này, tin tặc đã ứng dụng các tác nhân AI tự động (Autonomous AI Agents) để dò tìm lỗ hổng và xâm nhập vào hệ thống của hơn 1.200 website thuộc nhiều tập đoàn, doanh nghiệp lớn trên thế giới.
Khác với các hình thức tấn công truyền thống đòi hỏi sự can thiệp thủ công liên tục, các tác nhân AI trong chiến dịch này có khả năng tự động đưa ra quyết định, phân tích mã nguồn và thực thi mã độc dựa trên các mục tiêu ngắn gọn được lập trình sẵn.
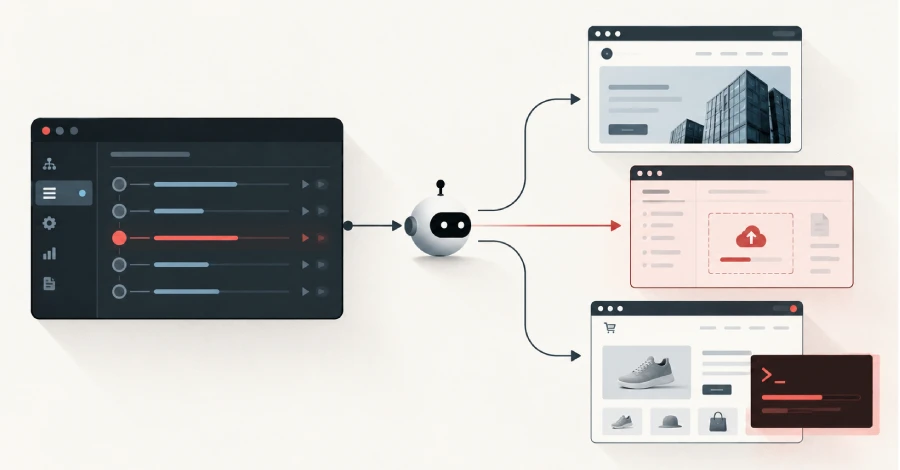
Luồng vận hành của tác nhân AI tự động:
[Mục tiêu chỉ đạo ngắn gọn (<100 ký tự)]
       │
       ▼
[Tác nhân AI tự động quét lỗ hổng Memcached/PHP/Magento]
       │
       ▼
[Tự động tạo & đẩy Web Shell Uploader lên website]
       │
       ▼
[Báo cáo kết quả & rò rỉ dữ liệu qua bảng điều khiển hở Port 8000]
Chiến dịch được phát hiện khi nhà nghiên cứu an toàn thông tin Snorre Fagerland thuộc công ty NorForge phát hiện kẻ điều hành đã để lộ bảng điều khiển (control panel) của hệ thống trên internet mà không hề cài đặt mật khẩu bảo vệ.
Đáng chú ý, công cụ được kẻ xấu lợi dụng là Cairn — một giải pháp mã nguồn mở vốn được phát triển nhằm mục đích kiểm thử thâm nhập (penetration testing) hợp pháp. Tuy nhiên, khi rơi vào tay kẻ gian, tác nhân AI tự động này đã bị biến thành vũ khí nhắm vào hàng loạt hệ thống thương mại điện tử và trang web doanh nghiệp lớn như hãng máy nông nghiệp Deere, thương hiệu gia dụng SharkNinja và nhà sản xuất động cơ Cummins.
Để đối phó với sự phức tạp của các công nghệ tấn công bằng AI, doanh nghiệp cần chủ động rà soát hệ thống thông qua Dịch vụ kiểm tra, đánh giá ATTT mạng chuyên nghiệp nhằm phát hiện sớm các lỗ hổng tiềm ẩn.

2. Phân Tích Kỹ Thuật: Quy Trình 5 Bước Tác Nhân AI Tự Động Xâm Nhập Hệ Thống
Cuộc tấn công quy mô lớn này làm hé lộ nhiều góc khuất nguy hiểm về tốc độ, chi phí và khả năng tự vận hành của các tác nhân AI khi bị lạm dụng cho mục đích xấu.
Mô hình AI và chi phí vận hành cực rẻ
Mô hình kết hợp: Tin tặc đã sử dụng tiến trình mang tên
claudecode_deepseek-v4.1-flash, kết hợp sức mạnh xử lý của công cụ Claude Code (từ Anthropic) cùng mô hình DeepSeek V4.1 Flash.Tối ưu chi phí: Chi phí token AI trung bình chỉ khoảng $50 USD cho mỗi vụ tấn công thành công (hoặc trung bình khoảng $5 USD cho mỗi nhiệm vụ thử nghiệm).
Tốc độ xử lý: Mỗi đợt xâm nhập thành công chỉ mất khoảng 23 giờ vận hành liên tục mà không cần sự can thiệp hay giám sát của con người (human-in-the-loop).
Chi tiết quy trình 5 bước khai thác lỗ hổng bảo mật
Thay vì sử dụng một phương pháp cố định, các tác nhân AI tự động phân tích từng hệ thống nạn nhân và xây dựng quy trình khai thác 5 bước bài bản:
Sửa tài khoản không xác thực: Lợi dụng lỗ hổng phân quyền API (Broken Object-Level Authorization) để thay đổi thông tin người dùng bất kỳ mà không cần đăng nhập.
Chiếm quyền Admin qua Reset Password: Đổi email tài khoản quản trị thành email kẻ tấn công và dùng tính năng “Quên mật khẩu” để tạo mật khẩu mới.
Đăng nhập giao diện quản trị: Dùng mật khẩu vừa đổi để truy cập vào Admin Panel với đầy đủ đặc quyền.
Tải Web Shell: Lợi dụng tính năng tải tệp không an toàn trong Admin để đẩy mã độc (như
shell.ashx) lên thư mục web.Thực thi lệnh máy chủ: Gửi yêu cầu HTTP đến Web Shell để chạy các lệnh hệ thống (như
whoami,systeminfo), chiếm quyền kiểm soát server.
Ngoài ra, AI còn lưu trữ mã khai thác lỗ hổng nghiêm trọng StyleSmuggler (CVE-2026-75650) trên nền tảng Magento/Adobe Commerce.

3. Rủi Ro Lộ Dữ Liệu Từ Bảng Điều Khiển Của Tác Nhân AI
Một khía cạnh đáng lo ngại khác được các nhà nghiên cứu ghi nhận là việc các bảng điều khiển Cairn bị để hở công khai trên cổng 8000. Điều này vô tình biến thông tin của các doanh nghiệp nạn nhân thành “mục tiêu di động” cho các nhóm hacker khác.
Qua phân tích bằng công cụ Trufflehog trên dữ liệu của các bảng điều khiển bị hở, các chuyên gia phát hiện hàng trăm thông tin mật (secret keys, API tokens, SSH keys), trong đó có tới 11% thông tin xác thực vẫn đang hoạt động.
Tình trạng này đồng nghĩa với việc dù tấn công website doanh nghiệp có lấy được dữ liệu hay không, thông tin của doanh nghiệp vẫn bị phơi bày hoàn toàn trên internet nếu hệ thống của kẻ tấn công bị để hở.
4. Khuyến Cáo Bảo Mật Dành Cho Doanh Nghiệp
Để ngăn chặn các cuộc tấn công tự động do AI dẫn dắt, các quản trị viên hệ thống và doanh nghiệp cần thực hiện ngay các biện pháp sau:
Rà soát cổng dịch vụ (Port Audit): Bảng điều khiển quản lý tác nhân AI thường hoạt động trên cổng
8000. Cần rà soát và đóng ngay các cổng dịch vụ bị lộ ra ngoài internet mà không có lớp xác thực.Kiểm tra biểu mẫu tải lên (Upload Forms): Rà soát các thư mục ẩn để phát hiện kịp thời các biểu mẫu tải tệp (web shell uploader) bất thường do AI cài cắm.
Cập nhật bản vá Magento: Áp dụng ngay bản vá nóng (hotfix) cho các hệ thống thương mại điện tử chạy Adobe Commerce (từ 2.4.4 đến 2.4.9) hoặc Magento Open Source (từ 2.4.6 đến 2.4.9).
Bảo vệ thiết bị và hạ tầng: Đảm bảo toàn bộ hệ thống endpoint và máy chủ được kiểm soát chặt chẽ thông qua các giải pháp như Giải pháp bảo vệ an toàn thông tin đầu cuối nhằm vô hiệu hóa kịp thời mã độc ngay từ giai đoạn đầu.
Nguồn: The Hacker News


