



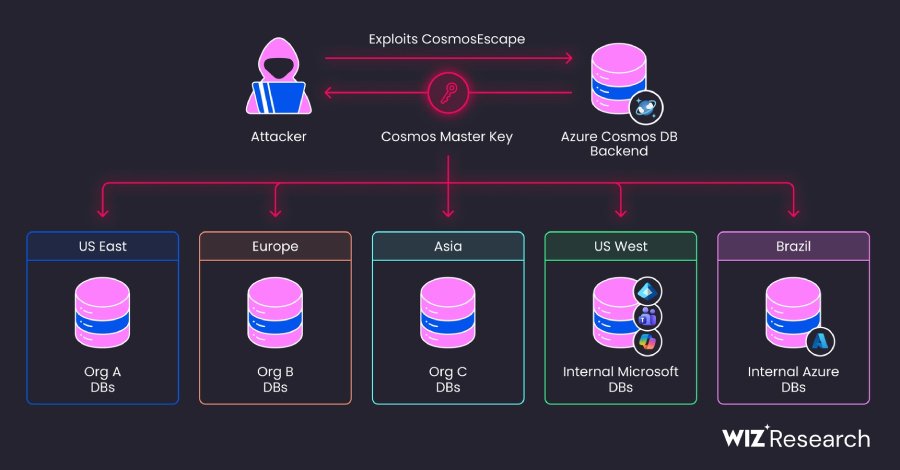
Các chuyên gia an ninh mạng vừa phát hiện một lỗ hổng bảo mật nghiêm trọng trên nền tảng đám mây Microsoft Azure. Chuỗi khai thác có tên gọi CosmosEscape cho phép kẻ tấn công vượt qua rào cản Sandbox và thu thập khóa ký trên toàn hệ thống (platform-wide signing secret), từ đó giành quyền truy cập đọc/ghi đối với mọi lỗ hổng Azure Cosmos DB của khách hàng.
1. Tổng Quan Về Lỗ Hổng Azure Cosmos DB (CosmosEscape)
Khởi đầu từ một truy vấn Gremlin
Theo báo cáo từ công ty an ninh mạng Wiz, chuỗi tấn công CosmosEscape bắt đầu chỉ bằng một truy vấn được chế tạo đặc biệt nhắm vào cơ sở dữ liệu Gremlin do chính kẻ tấn công kiểm soát. Điều đáng nói là yêu cầu duy nhất để thực hiện cuộc tấn công chỉ là một tài khoản Azure tiêu chuẩn, có thể khởi tạo trong vài phút mà không cần bất kỳ quyền hạn đặc biệt nào.
Vượt rào Sandbox bằng .NET Reflection
Trình xử lý Gremlin tùy chỉnh của Cosmos DB dịch các truy vấn Gremlin thành mã .NET và thực thi chúng trong một môi trường bị hạn chế. Tuy nhiên, rào cản này đã không kiểm soát chặt chẽ tính năng .NET reflection. Kẻ tấn công lợi dụng điểm yếu này để xây dựng các lệnh đọc/ghi tập tin, tiến tới thực thi mã tùy ý (Arbitrary Code Execution) trên hạ tầng gateway đa người dùng (multi-tenant DB Gateway).
[Truy vấn Gremlin độc hại]
           │
           ▼ (Khai thác .NET Reflection)
[Thực thi mã trên DB Gateway]
           │
           ▼ (Trích xuất Credential)
[Lộ Cosmos Master Key & Config Store]
           │
           ▼ (Lấy Primary Key của mục tiêu)
[Toàn quyền kiểm soát mọi Cơ sở dữ liệu Azure Cosmos DB]
2. Nguy Cơ Rò Rỉ Khóa Master Key Trên Toàn Hệ Thống
Sau khi thực thi mã thành công trên DB Gateway, nghiên cứu cho thấy các thông tin xác thực thu được đã mở đường cho việc chiếm đoạt khóa ký Master Key (Cosmos Master Key).
Sức mạnh phá hoại của Cosmos Master Key
Khóa ký này có khả năng giải mã và truy cập vào mọi loại API của lỗ hổng Azure Cosmos DB, bao gồm:
SQL API
MongoDB API
Cassandra API
Gremlin API
Thông qua Master Key, kẻ tấn công có thể truy cập vào danh mục lưu trữ cấu hình vùng (Config Store) — nơi chứa tên tài khoản, ID đăng ký (subscription ID), ID tenant và cấu hình mạng của khách hàng. Từ các thông tin này, hacker dễ dàng yêu cầu khóa chính (Primary Key) của bất kỳ tài khoản Cosmos DB mục tiêu nào và chiếm toàn quyền kiểm soát cơ sở dữ liệu.
Đe dọa cả các hệ thống cô lập mạng
Đáng chú ý, chuỗi tấn công CosmosEscape có thể vươn tới cả các tài khoản riêng tư và bị cô lập về mặt mạng (network-isolated). Lý do là vì thành phần DB Gateway bị xâm nhập nằm ngay bên trong hạ tầng dịch vụ của Azure, nơi trực tiếp thực thi các ranh giới an ninh mạng đó.
Các dữ liệu nhạy cảm nằm trong phạm vi ảnh hưởng
Nhiều dịch vụ lớn của Microsoft như dữ liệu tin nhắn Teams hay lịch sử hội thoại của Microsoft Copilot đều được lưu trữ trên nền tảng này. Do đó, các cơ sở dữ liệu hỗ trợ cho những sản phẩm trên đều đứng trước nguy cơ bị truy cập trái phép nếu kẻ tấn công sở hữu khóa Master Key.
3. Phản Hồi Từ Microsoft Và Biện Pháp Khắc Phục
Ngay sau khi nhận được báo cáo từ Wiz vào tháng 11/2025, Microsoft đã nhanh chóng vô hiệu hóa điểm truy cập Gremlin bị ảnh hưởng trong vòng 48 giờ.
Quá trình sửa lỗi hoàn tất trên toàn cầu
Đến tháng 7/2026, Microsoft đã hoàn tất việc vá lỗ hổng Azure Cosmos DB trên tất cả các vùng (regions) và loại bỏ hoàn toàn cơ chế tạo khóa Master Key trên toàn nền tảng.
Thông báo chính thức từ đại diện Microsoft
Đại diện Microsoft khẳng định:
Kiểm tra nhật ký hệ thống không phát hiện bất kỳ hoạt động truy cập trái phép nào ngoài các thử nghiệm của các nhà nghiên cứu.
Không có dữ liệu khách hàng nào bị rò rỉ hoặc bị truy cập bất hợp pháp.
Khách hàng không cần thực hiện thêm bất kỳ thao tác thủ công nào để bảo vệ tài khoản.
4. Bài Học Cho An Ninh Mạng Đám Mây
Mặc dù sự cố lỗ hổng Azure Cosmos DB đã được xử lý triệt để và không gây ra hậu quả thực tế cho người dùng, sự kiện này là minh chứng cho thấy rủi ro tiềm ẩn khổng lồ đến từ các thành phần dùng chung (multi-tenant) trên môi trường đám mây. Việc quản lý chặt chẽ các khóa ký cấp cao và cô lập tuyệt đối môi trường thực thi lệnh (Sandbox) luôn là bài toán cốt lõi đối với các nhà cung cấp dịch vụ hạ tầng đám mây hiện đại.
Nguồn: The Hacker News


